Blog
Recht & Compliance
Beiträge zu gesetzlichen Anforderungen, Fristen und Pflichten sowie Datenschutz im Geschäftsalltag.
Aufbewahrung von Geschäftsunterlagen: Welche Fristen und Pflichten gelten?
Unternehmen müssen geschäftliche Unterlagen aufbewahren. Doch wie ist das eigentlich konkret geregelt? Welche Aufbewahrungsfristen gelten zum Beispiel für Rechnungen, Lieferscheine oder Quittungen? Dieser Beitrag informiert über die wesentlichen Pflichten zur Aufbewahrung von Geschäftsunterlagen.
Eine der größten bürokratischen Hürden für Unternehmen ist die Pflicht zur langjährigen Aufbewahrung steuerrechtlich relevanter Unterlagen. Rechnungen, Lieferscheine, Geschäftskorrespondenz – ständig kommen neue aufbewahrungspflichtige Dokumente hinzu. Um Stress mit dem Finanzamt, etwa bei Betriebsprüfungen, zu vermeiden, sollten die Vorschriften bekannt sein und die Aufbewahrungsfristen für die verschiedenen Dokumentenarten und Belege eingehalten werden. Im Folgenden finden Sie Antworten auf die wichtigsten Fragen zu den Aufbewahrungspflichten für Unternehmen.
Wo sind die Pflichten zur Aufbewahrung von Geschäftsunterlagen geregelt?
Die Aufbewahrung von Geschäftsunterlagen ist in Deutschland gesetzlich geregelt, insbesondere im Handelsgesetzbuch (HGB) und der Abgabenordnung (AO). Diese Vorschriften legen fest, welche Unterlagen wie lange aufzubewahren sind. Darüber hinaus finden sich im Umsatzsteuergesetz (UStG) sowie in zahlreichen anderen Gesetzen und Verordnungen Vorschriften zur Aufbewahrungspflicht von Dokumenten – beispielsweise im Arbeitsrecht, im Sozialversicherungsrecht oder im Produkthaftungsrecht.
Für die betriebliche Praxis sind insbesondere die Vorschriften in § 257 HGB und § 147 AO von Bedeutung. Zudem müssen Unternehmen die Grundsätze zur ordnungsgemäßen Führung und Aufbewahrung von Büchern, Aufzeichnungen und Unterlagen in elektronischer Form sowie zum Datenzugriff (GoBD) beachten.
Wer ist zur Aufbewahrung von Geschäftsunterlagen verpflichtet?
Alle Gewerbetreibenden, die zur Buchführung und Aufzeichnung verpflichtet sind, müssen ihre geschäftlichen Unterlagen im Rahmen der gesetzlichen Aufbewahrungsfristen archivieren. Die Pflicht zur Aufbewahrung von Geschäftsunterlagen betrifft somit etablierte Unternehmen ebenso wie Gründer und Start-ups. Eine Sonderregelung für Kleinunternehmen gibt es nicht. Auch bei einer Geschäftsaufgabe oder einer Geschäftsübergabe besteht die Aufbewahrungspflicht für den Steuerpflichtigen weiter.
{{box-list-left}}
Welche Dokumente sind aufbewahrungspflichtig?
Nach § 147 AO und § 257 HGB sind insbesondere folgende Unterlagen aufbewahrungspflichtig:
- Bücher und Aufzeichnungen
- Inventare
- Jahresabschlüsse
- Lageberichte
- Eröffnungsbilanz sowie die dazu erforderlichen Arbeitsanweisungen und sonstigen Organisationsunterlagen
- Handels- und Geschäftsbriefe (d. h. jegliche Kommunikation und Korrespondenz – einschließlich E-Mails, Faxe etc. – zur Vorbereitung, Durchführung oder Rückgängigmachung von Geschäftsvorfällen)
- Buchungsbelege zur Dokumentation von Geschäftsvorfällen (z. B. Quittungen)
- Unterlagen für die Zollanmeldung, sofern sie nicht bereits den Zollbehörden vorliegen
- sonstige Unterlagen, soweit sie für die Besteuerung von Bedeutung sind (z. B. Kalkulationsunterlagen oder Ausfuhrbelege)
Mitunter bereitet die richtige Einordnung der Unterlagen allerdings Probleme. Denn nicht jeder Beleg ist zwangsläufig ein aufbewahrungspflichtiger Buchungsbeleg und nicht jeder Brief muss als Geschäftsbrief archiviert werden. In Zweifelsfällen sollte ein Steuerberater oder eine Steuerberaterin gefragt werden.
Wie lang sind die Aufbewahrungsfristen in der Buchhaltung?
Durch das Vierte Bürokratieentlastungsgesetz (BEG IV) wurde die Aufbewahrungsfrist für Buchungsbelege zum 1. Januar 2025 von zehn auf acht Jahre verkürzt. Für Bücher, Jahresabschlüsse und Inventare gilt dagegen weiterhin die zehnjährige Frist. Die Aufbewahrungsfrist beginnt mit dem Schluss des Kalenderjahres, bei Vertragsunterlagen nach Ablauf des Vertrags.
Übersicht der Aufbewahrungsfristen ab 2025
Aufbewahrungsfristen für ausgewählte Dokumentenarten
- Rechnungen müssen seit dem 1. Januar 2025 acht Jahre (vorher: zehn Jahre) lang aufbewahrt werden. Nach § 14b des Umsatzsteuergesetzes (UStG) und § 147 der Abgabenordnung (AO) sind Unternehmer verpflichtet, sowohl eine Kopie ihrer ausgestellten Rechnungen (Ausgangsrechnungen) als auch alle empfangenen Rechnungen (Eingangsrechnungen) zu archivieren.
- Lieferscheine gelten grundsätzlich als Handels- oder Geschäftsbriefe und müssen sechs Jahre aufbewahrt werden, wenn sie lediglich die Korrespondenz im Rahmen eines Geschäfts dokumentieren. Sobald ein Lieferschein jedoch als Buchungsbeleg dient – etwa, weil er gleichzeitig als Rechnung verwendet wird oder buchungsrelevante Vermerke enthält –, gilt die längere Aufbewahrungsfrist von acht Jahren (vor 2025: zehn Jahre).
- Kontoauszüge, Quittungen, Bewirtungsbelege, Tankbelege und ähnliche Dokumente sind Buchungsbelege und unterliegen ab 2025 einer Aufbewahrungsfrist von acht Jahren. Vorsicht ist geboten bei Belegen auf Thermopapier, da diese oft schon nach kurzer Zeit verblassen und unlesbar werden. Dies kann bei einer Betriebsprüfung den Vorsteuerabzug gefährden. Daher empfiehlt es sich, Thermopapierbelege zu scannen und digital zu archivieren. Alternativ besteht die Möglichkeit, solche Belege auf normales DIN-A4-Papier zu kopieren und zusammen mit dem Original aufzubewahren.
In welcher Form müssen Geschäftsunterlagen aufbewahrt werden?
Für die Aufbewahrung von Geschäftsunterlagen gelten folgende Formvorschriften:
- Jahresabschlüsse, Eröffnungsbilanzen und andere relevante Unterlagen wie Rechnungen, Handelsbriefe und Geschäftsbriefe dürfen elektronisch aufbewahrt werden, solange die Daten unverändert, lesbar und während der gesamten Aufbewahrungsfrist zugänglich bleiben. Es ist zulässig, Papierunterlagen zu scannen und anschließend gesichert und geordnet auf einem Speichermedium aufzubewahren. Nach dem Scannen können die Originalbelege in den meisten Fällen vernichtet werden, sofern keine gesetzlichen oder rechtlichen Gründe entgegenstehen. Es wird empfohlen, vor der Vernichtung von Originalbelegen gegebenenfalls Rücksprache mit einem Steuerberater oder einer zuständigen Behörde zu halten.
- Eine Ausnahme bilden Unterlagen, die für die Anwendung bestimmter Zollverfahren mit wirtschaftlicher Bedeutung erforderlich sind (z. B. aktive Veredelung). In solchen Fällen kann die Zollbehörde verlangen, dass die Unterlagen im Papieroriginal vorgelegt werden.
- Für den Vorsteuerabzug aus Eingangsrechnungen ist die Aufbewahrung der Papieroriginalrechnungen dagegen nicht zwingend erforderlich. Auch elektronisch aufbewahrte Rechnungen sind für den Vorsteuerabzug ausreichend, solange die Echtheit der Herkunft, die Unversehrtheit des Inhalts und die Lesbarkeit gewährleistet sind.
- Originär digitale Unterlagen, wie elektronische Rechnungen, müssen im digitalen Original aufbewahrt werden. Sie dürfen innerhalb der achtjährigen Aufbewahrungsfrist weder verändert noch gelöscht werden. Zudem muss ein Betriebsprüfer sie maschinell auswerten können. Ein Ausdruck auf Papier reicht hier also nicht aus.
- Alle relevanten Buchführungsunterlagen müssen so aufbewahrt werden, dass sie jederzeit verfügbar, unverzüglich lesbar gemacht und maschinell ausgewertet werden können.
- In jedem Fall muss die digitale Archivierung von gescannten oder originär elektronischen Dokumenten die Anforderungen der GoBD erfüllen.
Wie lässt sich trotz Aufbewahrungspflicht Ordnung im Archiv halten?
Aufgrund der Aufbewahrungspflichten für Unternehmen sammeln sich in der Buchhaltung Jahr für Jahr zahlreiche Belege an. Wer weiterhin papiergebunden und manuell archiviert, läuft Gefahr, den Überblick zu verlieren. Zum einen wird das Archiv irgendwann zu klein, zum anderen steigt die Zahl digitaler Dokumente kontinuierlich – Stichwort E-Rechnungspflicht.
Hinzu kommt, dass alle relevanten Dokumente nach den Vorgaben der GoBD im elektronischen Original und unveränderbar aufbewahrt werden müssen. Das beste Mittel, um diese Vorgaben effizient zu erfüllen und Ordnung im digitalen Archiv zu halten, ist ein Dokumentenmanagementsystem (DMS).
WEITERE ARTIKEL

Compliance Management: Grundlagen, Umsetzung und Best Practices
Beim Begriff Compliance Management denkst du vielleicht an komplizierte Rechtstexte und bürokratische Hürden. Dabei ist es eigentlich ganz einfach: Es geht darum, dass dein Unternehmen alle relevanten Gesetze, Vorschriften und internen Regeln einhält. Klingt selbstverständlich? Ist es nicht immer. Besonders für KMUs ohne eigene Rechtsabteilung kann das schnell überwältigend werden.
Beim Begriff Compliance Management denkst du vielleicht an komplizierte Rechtstexte und bürokratische Hürden. Dabei ist es eigentlich ganz einfach: Es geht darum, dass dein Unternehmen alle relevanten Gesetze, Vorschriften und internen Regeln einhält. Klingt selbstverständlich? Ist es nicht immer. Besonders für KMUs ohne eigene Rechtsabteilung kann das schnell überwältigend werden. In diesem Artikel zeigen wir dir praxisnah, wie du mit digitalen Systemen und smarten Workflows ein sehr gutes Compliance Management aufbaust. Ohne juristische Fachabteilung, dafür mit maximaler Sicherheit und Effizienz. Du erfährst, wie Compliance nicht nur Pflicht ist, sondern auch zum strategischen Hebel für Risikominimierung und Prozessoptimierung wird.
Was ist Compliance Management? Bedeutung und Definition
Compliance Management ist der systematische Prozess, mit dem dein Unternehmen sicherstellt, dass alle rechtlichen Vorgaben, Branchenstandards und internen Richtlinien eingehalten werden.
- Compliance: Die Einhaltung aller relevanten Gesetze, Verordnungen und Vorschriften
- Compliance Management: Der organisierte Prozess zur Sicherstellung der Regelkonformität
- Compliance Management System (CMS): Die strukturierte Herangehensweise mit Prozessen, Kontrollen und Dokumentation
Unterschied zwischen Compliance und Compliance Management
Während Compliance die reine Einhaltung von Regeln beschreibt, geht Compliance Management deutlich weiter. Es umfasst die systematische Planung, Umsetzung und Überwachung aller Maßnahmen, die zur Regelkonformität führen. Denk daran wie an den Unterschied zwischen „Auto fahren“ und „Verkehrssicherheit managen“ – das eine ist die Handlung, das andere der durchdachte Prozess.
Warum ist ein Compliance Management System (CMS) wichtig?
Ein strukturiertes CMS ist eine Notwendigkeit für gute Unternehmensführung – besonders in der heutigen Geschäftswelt, in der sich Gesetze schnell ändern und die Anforderungen stetig steigen.
Rechtliche Anforderungen und Haftungsvermeidung
Verstöße gegen gesetzliche Bestimmungen können teuer werden. Bei Datenschutzverletzungen drohen Bußgelder von bis zu 4 Prozent des Jahresumsatzes (Quelle: datenschutz.org). Im Arbeitsrecht können falsche Abrechnungen oder nicht eingehaltene Dokumentationspflichten zu Nachzahlungen und Strafen führen. Ein CMS hilft dir, solche Risiken zu identifizieren und zu vermeiden, bevor sie zum Problem werden.
Vertrauensbildung bei Stakeholdern
Kund:innen, Partner:innen und Investor:innen achten zunehmend darauf, mit compliant agierenden Unternehmen zu arbeiten. Ein funktionierendes CMS signalisiert Professionalität und Verlässlichkeit. Das kann dir entscheidende Wettbewerbsvorteile verschaffen – besonders bei größeren Aufträgen oder Kooperationen.
Effizienzsteigerung durch strukturierte Prozesse
Paradoxerweise macht Compliance dein Unternehmen nicht langsamer, sondern schneller. Klare Prozesse und Verantwortlichkeiten reduzieren Rückfragen, Fehler und Korrekturen. Das spart Zeit und Ressourcen, die du für dein Kerngeschäft nutzen kannst.
Kernkomponenten eines effektiven CMS
Ein wirksames Compliance Management System besteht aus mehreren ineinandergreifenden Bausteinen. Jeder davon trägt dazu bei, dass dein Unternehmen rechtssicher und effizient agiert.
1. Compliance-Kultur und -Ziele
Compliance beginnt im Kopf, genauer gesagt bei der Führungsebene. Wenn du als Geschäftsführer:in oder Abteilungsleiter:in Compliance vorlebst, wird sie zur Selbstverständlichkeit im Team. Definiere klare Ziele: Welche Standards willst du erreichen? Wie soll Compliance in euren Arbeitsalltag integriert werden?
2. Risikoanalyse und -bewertung
Nicht alle Compliance-Risiken sind gleich relevant für dein Unternehmen. Eine systematische Compliance-Risikoanalyse hilft dir, Prioritäten zu setzen und deine Ressourcen optimal einzusetzen.
Zentrale Fragen der Risikoanalyse:
- Wo sind die größten Rechtsunsicherheiten in deinem Unternehmen?
- Welche Bereiche haben das höchste Schadenspotenzial bei Compliance-Verstößen?
- Welche Prozesse sind besonders anfällig für menschliche Fehler?
- Wo könnten sich gesetzliche Vorgaben schnell ändern?
In HR und Payroll sind typische Compliance-Risiken meist Datenschutz, Arbeitszeiterfassung, korrekte Abrechnungen und die Einhaltung arbeitsrechtlicher Vorgaben. Eine strukturierte Risikoanalyse identifiziert diese Schwachstellen, bevor sie zu kostspieligen Problemen werden.
Praxis-Tipp: Führe die Risikoanalyse nicht nur einmal durch, sondern überprüfe sie regelmäßig. Neue Gesetze, veränderte Geschäftsprozesse oder wachsende Mitarbeiterzahlen können neue Compliance-Risiken schaffen.
3. Richtlinien und Verfahren
Abstrakte Gesetze müssen in konkrete Arbeitsanweisungen übersetzt werden. Erstelle verständliche Richtlinien für wiederkehrende Prozesse. Zum Beispiel: Wie gehst du mit Mitarbeiterdaten um? Wie dokumentierst du Arbeitszeiten? Welche Schritte sind bei einer Gehaltsabrechnung einzuhalten?
4. Schulungen und Kommunikation
Das beste Compliance-System nützt nichts, wenn dein Team nicht weiß, wie es funktioniert. Regelmäßige Schulungen und klare Kommunikation sorgen dafür, dass alle Mitarbeitenden ihre Rolle im CMS verstehen und leben können.
5. Überwachung und Verbesserung
Compliance ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Regelmäßige Kontrollen, Audits und Anpassungen stellen sicher, dass dein System aktuell und wirksam bleibt. Nutze digitale Tools, um diese Überwachung zu automatisieren und effizienter zu gestalten.
[Bildidee: Kreisförmige Infografik mit 5 ineinandergreifenden Zahnrädern, die die 5 Kernkomponenten des CMS visualisiert (Kultur, Risikoanalyse, Richtlinien, Schulungen, Überwachung)]
Schritte zur Implementierung eines CMS
Der Aufbau eines Compliance Management Systems muss nicht kompliziert sein. Mit einem strukturierten Vorgehen kommst du Schritt für Schritt zum Ziel.
1. Bedarfsanalyse und Zieldefinition
Starte mit einer ehrlichen Bestandsaufnahme: Wo steht dein Unternehmen heute? Welche Compliance-Anforderungen bestehen bereits? Wo siehst du die größten Lücken? Definiere realistische Ziele und einen Zeitplan für die Umsetzung.
2. Entwicklung von Richtlinien und Verfahren
Übersetze gesetzliche Anforderungen in praktische Arbeitsabläufe. Dabei musst du nicht bei null anfangen. Nutze am besten Branchenstandards und Vorlagen, die du an deine spezifischen Bedürfnisse anpasst. Wichtig: Halte die Richtlinien verständlich und umsetzbar.
3. Schulung der Mitarbeitenden
Investiere in die Weiterbildung deines Teams. Das können interne Workshops, externe Seminare oder E-Learning-Module sein. Sorge dafür, dass jede:r versteht, warum Compliance wichtig ist und wie sie im Arbeitsalltag umgesetzt wird.
4. Überwachung und kontinuierliche Verbesserung
Etabliere regelmäßige Kontrollen und Reviews. Das können monatliche Checks kritischer Prozesse sein oder jährliche umfassende Audits. Wichtig: Lerne aus Fehlern und verbessere dein System kontinuierlich.
Herausforderungen und Lösungsansätze
Auch das beste CMS stößt in der Praxis auf Hindernisse. Die gute Nachricht: Die meisten Herausforderungen lassen sich mit der richtigen Strategie meistern.
Ressourcenmangel in KMUs
Als kleines Unternehmen hast du weder die Kapazitäten noch das Budget für eine eigene Compliance-Abteilung oder dedizierte Compliance Officer. Gleichzeitig sind die rechtlichen Anforderungen dieselben wie für Großunternehmen. Gerade Compliance Management im Mittelstand erfordert daher besonders effiziente und kostenoptimierte Lösungsansätze.
Praktische Lösungsansätze: Automatisierung ist der Schlüssel: Moderne HR- und Payroll-Software übernimmt viele Compliance-Aufgaben automatisch und reduziert den manuellen Aufwand erheblich. Die Zukunft der Payroll-Automatisierung zeigt, wie KI und intelligente Systeme Compliance-Prozesse revolutionieren. Externe Expertise lässt sich punktuell hinzuziehen, während automatisierte Tools die tägliche Compliance-Arbeit übernehmen. Eine schrittweise Implementierung beginnt mit den kritischsten Bereichen und erweitert das System sukzessive. Bestehende Mitarbeitende können Verantwortung übernehmen, unterstützt durch intelligente Compliance Management Software.
Integration in bestehende Systeme
Compliance darf nicht als zusätzliche Belastung wahrgenommen werden, sondern muss nahtlos in die bestehenden Arbeitsabläufe integriert werden. Oft scheitern Compliance-Projekte daran, dass sie als separater, zusätzlicher Prozess eingeführt werden.
Strategische Lösungsansätze: Wähle Tools und Prozesse, die sich in deine aktuelle Systemlandschaft einfügen und den Arbeitsalltag erleichtern statt erschweren. All-in-one-Systeme, die HR- und Payroll- Compliance in einer Plattform vereinen, reduzieren Systembrüche und Schulungsaufwand. Compliance-Prüfungen werden automatisch in normale Arbeitsprozesse eingebaut, ohne dass zusätzliche Arbeitsschritte entstehen. Das System sollte auf vorhandene HR- und Finanzdaten zugreifen können und diese intelligent nutzen.
Ein praktisches Beispiel ist die smarte Schichtplanung: Wird sie in eine zentrale HR-Software integriert, können Arbeitszeiten, Pausen und gesetzliche Vorgaben automatisch geprüft und dokumentiert werden – ohne zusätzlichen Verwaltungsaufwand.
Aufrechterhaltung der Compliance-Kultur
Compliance ist eine Frage der Unternehmenskultur. Mitarbeitende müssen Compliance-Regeln nicht nur kennen, sondern auch leben wollen. Ohne die richtige Einstellung wird selbst das beste System nicht funktionieren.
Kulturelle Lösungsansätze: Regelmäßige Kommunikation, positive Verstärkung bei korrektem Verhalten und das Vorleben durch die Führungsebene sorgen dafür, dass Compliance zur Selbstverständlichkeit wird. Das Management muss Compliance als strategische Priorität kommunizieren und mit gutem Beispiel vorangehen. Transparente Updates über Compliance-Erfolge und deren Nutzen für das Unternehmen motivieren das Team. Praxisnahe Schulungen vermitteln Compliance anhand konkreter Arbeitsplatz-Situationen statt abstrakter Theorien.
3 Best Practices für nachhaltiges Compliance Management
Erfolgreiche Unternehmen haben bestimmte Praktiken gemeinsam, die ihr Compliance Management besonders effektiv machen.
1. Einbindung der Führungsebene
Compliance funktioniert nur, wenn sie von oben getragen wird. Als Geschäftsführer:in oder Abteilungsleiter:in musst du mit gutem Beispiel vorangehen und zeigen, dass Compliance Priorität hat. Das bedeutet auch, ausreichend Ressourcen dafür bereitzustellen.
2. Regelmäßige Schulungen und Updates
Gesetze ändern sich, neue Bestimmungen kommen hinzu. Halte dein Team durch regelmäßige Fortbildungen auf dem aktuellen Stand. Das können vierteljährliche Updates zu neuen Vorschriften sein oder jährliche umfassende Compliance-Trainings.
3. Nutzung von Tools zur Automatisierung
Moderne Software kann viele Compliance-Aufgaben automatisieren. Von der rechtssicheren Arbeitszeiterfassung über die korrekte Gehaltsabrechnung bis hin zur automatischen Dokumentation – digitale Tools reduzieren Fehlerquellen und sparen Zeit.
Digitale Compliance-Tools revolutionieren die Rechtssicherheit in KMUs durch integrierte Prüfungsroutinen, die automatisch Risikoanalysen durchführen und kritische Compliance-Regeln in Echtzeit überwachen. Während das System alle Compliance-Maßnahmen zentral verwaltet und rechtssichere Dokumentation gewährleistet, erstellt es gleichzeitig automatisierte Reports für Audits und Behörden.
In der Praxis bedeutet das: Eine zuständige Person überwacht per Dashboard alle kritischen Bereiche, während das System Compliance-Risiken eigenständig erkennt und meldet. Alle Vorgaben werden systemseitig geprüft, bevor Prozesse abgeschlossen werden können. Damit solche Automatisierungen reibungslos funktionieren, ist die Auswahl der passenden Software entscheidend. Einen Überblick über die führenden Lösungen und ihre Funktionen findest du in unserem HR-Software-Vergleich.
Compliance Management Tools: Wie Suiteify dabei unterstützt
Suiteify ist ein umfassendes HR-, Payroll- und Finance-System mit Compliance-Lösungen, die speziell für die Anforderungen von KMUs entwickelt wurden. Die Software sorgt für rechtssichere Abrechnungen, DSGVO-konforme Datenhaltung und transparente Dokumentation – alles in einem System. So kannst du dich auf dein Kerngeschäft konzentrieren, während die Compliance-Anforderungen im Hintergrund erfüllt werden.
Vorteile sind unter anderem:
- Integrierte Compliance-Risikoanalyse: Das System analysiert kontinuierlich deine HR-Prozesse auf Compliance-Risiken. Dabei werden nicht nur aktuelle Vorgaben geprüft, sondern auch neue gesetzliche Regelungen automatisch berücksichtigt.
- Automatisierte Compliance-Regeln: Alle relevanten Compliance-Regeln sind direkt in die Software integriert: von Arbeitszeitgesetzen über DSGVO-Vorgaben bis hin zu steuerlichen Bestimmungen.
- Rechtssichere Dokumentation: Jeder Prozess wird automatisch und lückenlos dokumentiert. Bei Audits oder Betriebsprüfungen hast du alle notwendigen Nachweise sofort verfügbar und behältst stets den Überblick.
Fazit: Compliance als strategischen Vorteil nutzen
Compliance Management sollte kein notwendiges Übel sein, sondern ein strategischer Baustein für den Unternehmenserfolg. Mit dem richtigen System schützt du dein Unternehmen vor rechtlichen Risiken, baust Vertrauen auf und schaffst effiziente Prozesse.
Der Schlüssel liegt in der systematischen Herangehensweise: Analysiere deine Anforderungen, implementiere praktikable Lösungen und nutze digitale Tools wie Suiteify zur Automatisierung. So wird Compliance vom Kostenfaktor zum Wettbewerbsvorteil.
Bottom Line: Ein durchdachtes Compliance Management System zahlt sich mehrfach aus – durch vermiedene Strafen, erhöhte Effizienz und gestärktes Vertrauen bei allen Stakeholdern.
Häufig gestellte Fragen zu Compliance Management
Was versteht man unter Compliance Management?
Compliance Management ist der systematische Prozess zur Sicherstellung, dass dein Unternehmen alle relevanten Gesetze, Vorschriften und internen Richtlinien einhält. Compliance-Maßnahmen umfassen die Planung, Umsetzung und Überwachung aller notwendigen Maßnahmen.
Warum ist ein Compliance Management System (CMS) für KMUs besonders wichtig?
KMUs haben oft keine eigene Rechtsabteilung, müssen aber dieselben gesetzlichen Anforderungen erfüllen wie große Unternehmen. Ein strukturiertes CMS hilft dabei, Compliance-Risiken zu erkennen und zu vermeiden, ohne dass dafür spezialisierte Jurist:innen nötig sind.
Wie kann ein CMS konkret in der Praxis umgesetzt werden?
Starte mit einer Bedarfsanalyse, definiere klare Ziele und entwickle verständliche Richtlinien. Schule dein Team regelmäßig und nutze digitale Tools zur Automatisierung wiederkehrender Compliance-Aufgaben. Wichtig sind die kontinuierliche Überwachung und Verbesserung des Systems.
Welche Rolle spielen Tools und Software im Compliance Management?
Moderne Software kann viele Compliance-Aufgaben automatisieren und dadurch Fehler reduzieren. Von der rechtssicheren Arbeitszeiterfassung über korrekte Gehaltsabrechnungen bis hin zur DSGVO-konformen Datenhaltung – digitale Compliance Management Tools machen Compliance effizienter und sicherer.
Was sind die häufigsten Compliance-Risiken für KMUs?
Typische Risikobereiche sind Datenschutz (DSGVO), Arbeitsrecht (Arbeitszeiterfassung, Lohnabrechnungen), Steuerrecht und branchenspezifische Vorschriften. Besonders kritisch sind oft die Bereiche HR und Payroll, da hier viele gesetzliche Anforderungen zusammenkommen.
Elektronisch unterstützte Betriebsprüfung: Was Arbeitgeber zur euBP-Pflicht wissen müssen
Seit Anfang 2025 gelten für Arbeitgeber erweiterte Meldepflichten im Rahmen der elektronisch unterstützten Betriebsprüfung (euBP). Hier sind die wichtigsten Informationen.
Die elektronisch unterstützte Betriebsprüfung (euBP) ist für Arbeitgeber bereits seit 2023 verpflichtend. Bisher mussten Arbeitgeber jedoch nur die Daten der Entgeltabrechnung an die Deutsche Rentenversicherung (DRV) elektronisch übermitteln.
Zum 1. Januar 2025 wurde diese Verpflichtung auf die relevanten Daten der Finanzbuchhaltung ausgeweitet. Ziel dieser Erweiterung ist es, Verwaltungsprozesse weiter zu digitalisieren und den Aufwand bei Betriebsprüfungen für alle Beteiligten zu reduzieren.
Welche Daten müssen Arbeitgeber für die elektronisch unterstützte Betriebsprüfung übermitteln?
Ab 2025 müssen Arbeitgeber im Rahmen der euBP die folgenden Daten übermitteln:
- Relevante Entgeltdaten aus der Lohnbuchhaltung, einschließlich:
- Stammdaten der Arbeitnehmer
- Lohndaten der Arbeitnehmer
- Inhalte der Beitragsnachweise
- Prüfungsrelevante Daten aus dem Gehaltsabrechnungsprogramm, wie:
- SV-Meldungen
- Abrechnungen und Korrekturabrechnungen
- Arbeits- und Fehlzeiten
- Seit dem 1. Januar 2025 zusätzlich:
- Daten der Finanzbuchhaltung, insbesondere Summen und Salden von Sachkonten
In den meisten Unternehmen liegen diese Daten bereits in elektronischer Form vor. Die Herausforderung besteht nun darin, sie in das richtige Format zu bringen und über die vorgeschriebenen Kanäle zu übermitteln.
Das technische Verfahren der euBP
Die Übermittlung der prüfungsrelevanten Daten erfolgt über das sogenannte eXTra-Verfahren (einheitliches XML-basiertes Transportverfahren). Dieses Verfahren wird auch in anderen Bereichen der Sozialversicherung, z.B. bei der Sofortmeldung, eingesetzt. Es läuft wie folgt ab:
- Der Arbeitgeber übermittelt die Daten über das eXTra-Verfahren.
- Nach Eingang der Daten beim Rentenversicherungsträger erhält der Arbeitgeber eine elektronische Eingangsbestätigung.
- Die Daten werden beim Rentenversicherungsträger in einem geschützten System gespeichert.
- Nach Bestandskraft des Bescheides werden die Daten gelöscht, worüber der Arbeitgeber elektronisch informiert wird.
Übergangsregelung für Arbeitgeber
Um den Unternehmen die Möglichkeit zu geben, sich auf die neuen Anforderungen einzustellen, wurde eine Übergangsregelung bis zum 31. Dezember 2026 geschaffen. In diesem Zeitraum können Arbeitgeber beim zuständigen Rentenversicherungsträger unter Angabe ihrer Betriebsnummer einen formlosen Antrag auf Befreiung von der elektronischen Übermittlung der Buchhaltungsdaten stellen.
Elektronisch unterstützte Betriebsprüfung: Höhere Effizienz durch digitale Abläufe
Die Sozialversicherungsprüfung wird auch weiterhin in regelmäßigen Abständen stattfinden – bei größeren Unternehmen in der Regel alle vier Jahre, bei kleineren Unternehmen möglicherweise in größeren Abständen. Der entscheidende Unterschied liegt im Ablauf der Prüfung:
- Der Prüfer greift zunächst auf die im Rahmen der euBP zur Verfügung gestellten Daten zurück.
- Diese Daten werden einer Plausibilitätsprüfung unterzogen.
- Nur bei Unklarheiten, Abweichungen oder Verdachtsmomenten ist eine Vor-Ort-Besichtigung erforderlich.
Diese Vorgehensweise verspricht eine erhebliche Zeitersparnis und Effizienzsteigerung für alle Beteiligten. In vielen Fällen kann auf einen persönlichen Besuch des Auditors im Unternehmen verzichtet werden, was den Arbeitsalltag weniger stört und Ressourcen schont.
Information zum Prüfergebnis: Digitale Option neben klassischem Postweg
Auch wenn die Datenübermittlung nun digital erfolgt, bleibt der klassische Postweg für die Zustellung des Prüfergebnisses zunächst bestehen. Dies ist insbesondere für die Berechnung der Einspruchsfristen relevant, die sich weiterhin nach dem Zeitpunkt der postalischen Zustellung richten. Allerdings kann das Prüfergebnis nun unter folgenden Voraussetzungen zusätzlich als PDF zur Verfügung gestellt werden:
- Die Betriebsprüfung wurde mit euBP-Lohndaten durchgeführt.
- Der Wunsch nach elektronischer Zusendung wurde bereits bei der Übermittlung der Daten geäußert.
- Es wurde eine gültige E-Mail-Adresse für den Empfang der Benachrichtigung angegeben.
Wichtig: Da es sich um vertrauliche Daten handelt, sollten Unternehmen keine allgemein zugängliche E-Mail-Adresse verwenden, sondern eine, die nur von autorisierten Personen eingesehen werden kann.
Was Arbeitgeber jetzt tun müssen
Um für die erweiterte euBP-Pflicht gerüstet zu sein, sollten Arbeitgeber folgende Schritte unternehmen:
- Systemüberprüfung: Analysieren Sie Ihre bestehenden Systeme und Prozesse auf Kompatibilität mit den neuen Anforderungen. Stellen Sie sicher, dass Ihre Software in der Lage ist, die erforderlichen Daten im korrekten Format zu exportieren.
- Softwareanpassung: Falls Ihre aktuelle Software den Anforderungen nicht genügt, stellen Sie auf ein geeignetes System um. Achten Sie dabei besonders auf die Schnittstellen zur Datenübertragung.
- Zertifizierung prüfen: Vergewissern Sie sich, dass Ihre Software den Vorgaben der Rentenversicherungsträger entspricht und systemgeprüft ist. Dies ist eine unabdingbare Voraussetzung für die Teilnahme am euBP-Verfahren.
- Prozessoptimierung: Überprüfen und optimieren Sie Ihre internen Prozesse, um eine reibungslose und fehlerfreie Datenerfassung und -übermittlung zu gewährleisten.
- Schulung der Mitarbeiter: Sorgen Sie dafür, dass Ihre Mitarbeitenden in der Lohnbuchhaltung und Finanzbuchhaltung mit den neuen Anforderungen und Systemen vertraut sind. Gegebenenfalls sind Schulungen erforderlich.
- Übergangsregelung prüfen: Evaluieren Sie sorgfältig, ob die Nutzung der Übergangsregelung für Ihr Unternehmen sinnvoll ist. Falls ja, reichen Sie den Antrag schnellstmöglich ein.
Fazit
Die Digitalisierung der Betriebsprüfung ist ein weiterer Schritt in Richtung einer modernen, effizienten Verwaltung. Unternehmen, die diese Entwicklung proaktiv mitgehen, werden langfristig von schlankeren Prozessen und einer besseren Zusammenarbeit mit den Sozialversicherungsträgern profitieren. Arbeitgeber sind daher gut beraten, sich – falls noch nicht geschehen – jetzt mit den Anforderungen der euBP auseinanderzusetzen und die nötigen Schritte einzuleiten.
Weitere Informationen zur elektronisch unterstützten Betriebsprüfung (euBP)
„Green ist das neue Gold“ – Warum Nachhaltigkeit im Mittelstand kein Trend, sondern Pflicht ist
Nachhaltigkeit – ein Wort, das früher belächelt wurde, hat sich zum zentralen Leitmotiv für Unternehmen weltweit entwickelt.
Doch seien wir ehrlich: Es ist nicht mehr nur ein „nice-to-have“. Kunden, Investoren und sogar Regierungen verlangen nachweisliche Umweltfreundlichkeit und soziale Verantwortung. Und wer jetzt denkt, er könne sich da irgendwie durchmogeln, hat die Rechnung ohne die wachsenden ESG-Kriterien gemacht. Hier ist der ultimative Guide, wie du Nachhaltigkeit nicht nur überlebst, sondern damit richtig durchstartest.
CO2-Reduktion: Vom CO2-Fußabdruck zum CO2-Fingerabdruck
Die Reduktion des CO2-Fußabdrucks ist nicht nur eine Notwendigkeit, sondern auch ein Statement. Es zeigt, dass dein Unternehmen Verantwortung übernimmt – für die Umwelt und für die Zukunft. Aber aufgepasst, die Kunden von heute wollen mehr als nur Lippenbekenntnisse. Sie erwarten echte Maßnahmen. Das bedeutet, dass du auf erneuerbare Energien setzt, deine Produktionsverfahren effizienter gestaltest und nachhaltige Materialien verwendest. Aber warum dabei aufhören? Gehe einen Schritt weiter und entwickle eine Strategie, bei der dein CO2-Fingerabdruck in jedem Aspekt deines Geschäfts spürbar ist. Zeige deinen Kunden, dass du nicht nur die Umwelt, sondern auch ihre Zukunft ernst nimmst.
Nachhaltige Lieferketten: Vom Lieferanten zum Partner in Crime
Dein Engagement für Nachhaltigkeit endet nicht an den Toren deines Unternehmens. Es reicht tief in deine Lieferkette hinein. In einer Welt, in der Transparenz gefragt ist, wirst du nicht drumherum kommen, sicherzustellen, dass auch deine Lieferanten nachhaltig arbeiten. Aber hey, das muss nicht kompliziert sein! Stell dir deine Lieferanten als „Partner in Crime“ vor – gemeinsam arbeitet ihr daran, den Planeten zu retten. Setze auf Zertifizierungen und Audits, um sicherzustellen, dass alle am gleichen Strang ziehen. Denn am Ende zählt, dass deine Produkte nicht nur grün aussehen, sondern auch grün sind – von der ersten bis zur letzten Produktionsstufe.
Soziale Verantwortung: Mehr als nur grüne Fassaden
Nachhaltigkeit ist nicht nur grün, sondern auch bunt. Soziale Verantwortung umfasst viel mehr als nur Umweltaspekte. Es geht darum, wie du als Unternehmen mit Menschen umgehst – ob innerhalb deines Betriebs oder in der Gesellschaft. Faire Arbeitsbedingungen, Diversität und Inklusion sind keine Modeerscheinungen, sondern essenzielle Bestandteile eines modernen, nachhaltigen Unternehmens. Warum? Weil sie nicht nur das Arbeitsklima verbessern, sondern auch die Innovationskraft stärken. Wenn du also darüber nachdenkst, was Nachhaltigkeit für dein Unternehmen bedeutet, vergiss nicht, dass auch soziale Faktoren zählen. Denn ein nachhaltiges Unternehmen ist eines, das sowohl Mensch als auch Umwelt respektiert.
Berichterstattung: Transparenz ist das neue Vertrauen
Nachhaltigkeit ohne Berichterstattung? Das ist wie ein Kuchen ohne Zuckerguss – unvollständig. Immer mehr Unternehmen veröffentlichen Nachhaltigkeitsberichte, um ihre Fortschritte sichtbar zu machen. Das ist nicht nur gut fürs Image, sondern schafft auch Vertrauen bei Stakeholdern, Kunden und Investoren. Ein solcher Bericht ist mehr als nur eine Pflichtübung – er ist eine Chance, deine Erfolge zu feiern und deine Ambitionen zu kommunizieren. Also setz auf Transparenz und zeige der Welt, dass du nicht nur über Nachhaltigkeit redest, sondern sie auch lebst.
Die ESG-Kriterien: Das Navigationssystem für den nachhaltigen Erfolg
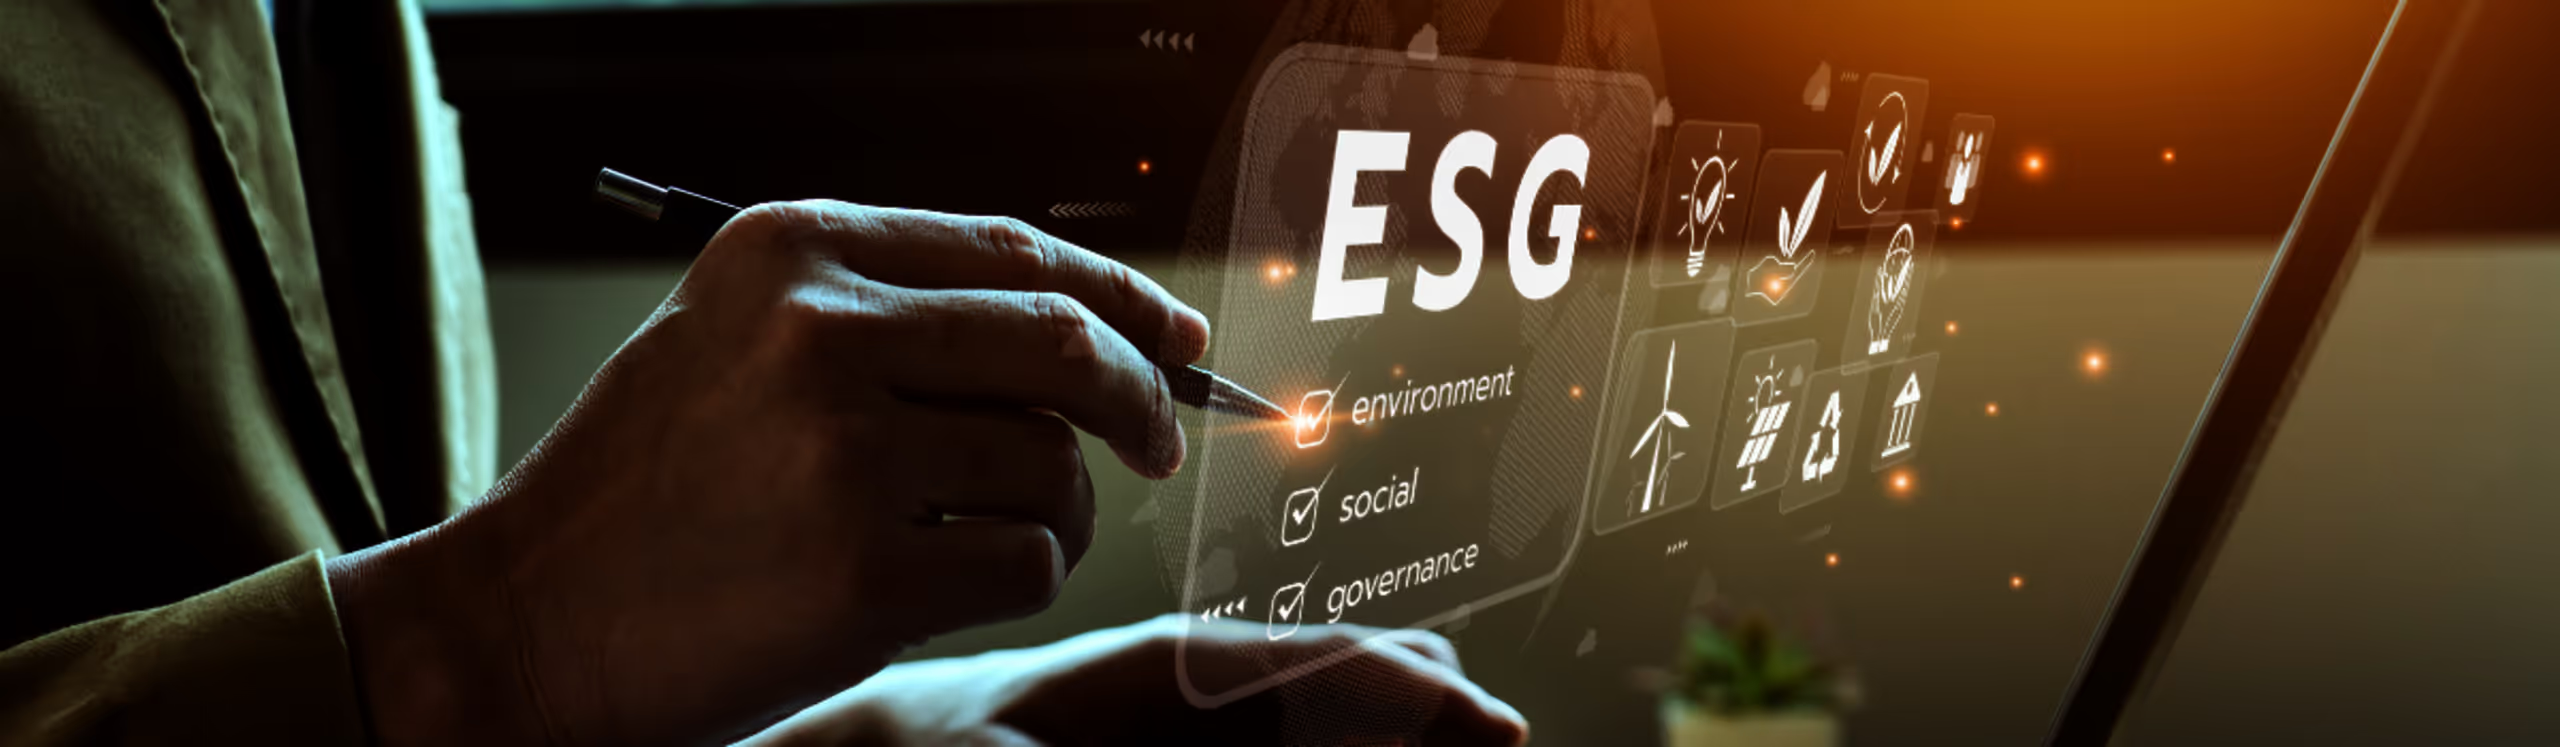
Environmental, Social, Governance – drei kleine Worte, die die Zukunft deines Unternehmens bestimmen könnten. Die ESG-Kriterien sind mehr als nur ein Trend, sie sind das neue Navigationssystem für nachhaltigen Erfolg. Sie helfen dir, den Kurs zu halten, deine Nachhaltigkeitsziele zu erreichen und gleichzeitig das Vertrauen von Investoren und Kunden zu gewinnen. Doch Vorsicht: ESG ist kein One-Size-Fits-All. Jedes Unternehmen muss seinen eigenen Weg finden, diese Kriterien zu integrieren. Es geht darum, eine Balance zwischen Umweltschutz, sozialer Verantwortung und guter Unternehmensführung zu finden – und dabei authentisch zu bleiben.
Fazit: Nachhaltigkeit ist das neue Business as Usual
Nachhaltigkeit ist nicht länger eine Option, sondern die Basis für den Geschäftserfolg. Es geht nicht mehr nur darum, grün zu sein, sondern auch darum, sozial verantwortungsbewusst zu handeln und dies transparent zu kommunizieren. Unternehmen, die diese Werte in ihre DNA integrieren, werden nicht nur überleben, sondern auch florieren. Also mach Nachhaltigkeit zu deinem neuen Business as Usual – und sieh zu, wie dein Unternehmen mit jeder umweltfreundlichen Entscheidung, die du triffst, stärker und erfolgreicher wird.