Blog
Recht & Compliance
Beiträge zu gesetzlichen Anforderungen, Fristen und Pflichten sowie Datenschutz im Geschäftsalltag.
Aufbewahrung von Geschäftsunterlagen: Welche Fristen und Pflichten gelten?
Unternehmen müssen geschäftliche Unterlagen aufbewahren. Doch wie ist das eigentlich konkret geregelt? Welche Aufbewahrungsfristen gelten zum Beispiel für Rechnungen, Lieferscheine oder Quittungen? Dieser Beitrag informiert über die wesentlichen Pflichten zur Aufbewahrung von Geschäftsunterlagen.
Eine der größten bürokratischen Hürden für Unternehmen ist die Pflicht zur langjährigen Aufbewahrung steuerrechtlich relevanter Unterlagen. Rechnungen, Lieferscheine, Geschäftskorrespondenz – ständig kommen neue aufbewahrungspflichtige Dokumente hinzu. Um Stress mit dem Finanzamt, etwa bei Betriebsprüfungen, zu vermeiden, sollten die Vorschriften bekannt sein und die Aufbewahrungsfristen für die verschiedenen Dokumentenarten und Belege eingehalten werden. Im Folgenden finden Sie Antworten auf die wichtigsten Fragen zu den Aufbewahrungspflichten für Unternehmen.
Wo sind die Pflichten zur Aufbewahrung von Geschäftsunterlagen geregelt?
Die Aufbewahrung von Geschäftsunterlagen ist in Deutschland gesetzlich geregelt, insbesondere im Handelsgesetzbuch (HGB) und der Abgabenordnung (AO). Diese Vorschriften legen fest, welche Unterlagen wie lange aufzubewahren sind. Darüber hinaus finden sich im Umsatzsteuergesetz (UStG) sowie in zahlreichen anderen Gesetzen und Verordnungen Vorschriften zur Aufbewahrungspflicht von Dokumenten – beispielsweise im Arbeitsrecht, im Sozialversicherungsrecht oder im Produkthaftungsrecht.
Für die betriebliche Praxis sind insbesondere die Vorschriften in § 257 HGB und § 147 AO von Bedeutung. Zudem müssen Unternehmen die Grundsätze zur ordnungsgemäßen Führung und Aufbewahrung von Büchern, Aufzeichnungen und Unterlagen in elektronischer Form sowie zum Datenzugriff (GoBD) beachten.
Wer ist zur Aufbewahrung von Geschäftsunterlagen verpflichtet?
Alle Gewerbetreibenden, die zur Buchführung und Aufzeichnung verpflichtet sind, müssen ihre geschäftlichen Unterlagen im Rahmen der gesetzlichen Aufbewahrungsfristen archivieren. Die Pflicht zur Aufbewahrung von Geschäftsunterlagen betrifft somit etablierte Unternehmen ebenso wie Gründer und Start-ups. Eine Sonderregelung für Kleinunternehmen gibt es nicht. Auch bei einer Geschäftsaufgabe oder einer Geschäftsübergabe besteht die Aufbewahrungspflicht für den Steuerpflichtigen weiter.
{{box-list-left}}
Welche Dokumente sind aufbewahrungspflichtig?
Nach § 147 AO und § 257 HGB sind insbesondere folgende Unterlagen aufbewahrungspflichtig:
- Bücher und Aufzeichnungen
- Inventare
- Jahresabschlüsse
- Lageberichte
- Eröffnungsbilanz sowie die dazu erforderlichen Arbeitsanweisungen und sonstigen Organisationsunterlagen
- Handels- und Geschäftsbriefe (d. h. jegliche Kommunikation und Korrespondenz – einschließlich E-Mails, Faxe etc. – zur Vorbereitung, Durchführung oder Rückgängigmachung von Geschäftsvorfällen)
- Buchungsbelege zur Dokumentation von Geschäftsvorfällen (z. B. Quittungen)
- Unterlagen für die Zollanmeldung, sofern sie nicht bereits den Zollbehörden vorliegen
- sonstige Unterlagen, soweit sie für die Besteuerung von Bedeutung sind (z. B. Kalkulationsunterlagen oder Ausfuhrbelege)
Mitunter bereitet die richtige Einordnung der Unterlagen allerdings Probleme. Denn nicht jeder Beleg ist zwangsläufig ein aufbewahrungspflichtiger Buchungsbeleg und nicht jeder Brief muss als Geschäftsbrief archiviert werden. In Zweifelsfällen sollte ein Steuerberater oder eine Steuerberaterin gefragt werden.
Wie lang sind die Aufbewahrungsfristen in der Buchhaltung?
Durch das Vierte Bürokratieentlastungsgesetz (BEG IV) wurde die Aufbewahrungsfrist für Buchungsbelege zum 1. Januar 2025 von zehn auf acht Jahre verkürzt. Für Bücher, Jahresabschlüsse und Inventare gilt dagegen weiterhin die zehnjährige Frist. Die Aufbewahrungsfrist beginnt mit dem Schluss des Kalenderjahres, bei Vertragsunterlagen nach Ablauf des Vertrags.
Übersicht der Aufbewahrungsfristen ab 2025
Aufbewahrungsfristen für ausgewählte Dokumentenarten
- Rechnungen müssen seit dem 1. Januar 2025 acht Jahre (vorher: zehn Jahre) lang aufbewahrt werden. Nach § 14b des Umsatzsteuergesetzes (UStG) und § 147 der Abgabenordnung (AO) sind Unternehmer verpflichtet, sowohl eine Kopie ihrer ausgestellten Rechnungen (Ausgangsrechnungen) als auch alle empfangenen Rechnungen (Eingangsrechnungen) zu archivieren.
- Lieferscheine gelten grundsätzlich als Handels- oder Geschäftsbriefe und müssen sechs Jahre aufbewahrt werden, wenn sie lediglich die Korrespondenz im Rahmen eines Geschäfts dokumentieren. Sobald ein Lieferschein jedoch als Buchungsbeleg dient – etwa, weil er gleichzeitig als Rechnung verwendet wird oder buchungsrelevante Vermerke enthält –, gilt die längere Aufbewahrungsfrist von acht Jahren (vor 2025: zehn Jahre).
- Kontoauszüge, Quittungen, Bewirtungsbelege, Tankbelege und ähnliche Dokumente sind Buchungsbelege und unterliegen ab 2025 einer Aufbewahrungsfrist von acht Jahren. Vorsicht ist geboten bei Belegen auf Thermopapier, da diese oft schon nach kurzer Zeit verblassen und unlesbar werden. Dies kann bei einer Betriebsprüfung den Vorsteuerabzug gefährden. Daher empfiehlt es sich, Thermopapierbelege zu scannen und digital zu archivieren. Alternativ besteht die Möglichkeit, solche Belege auf normales DIN-A4-Papier zu kopieren und zusammen mit dem Original aufzubewahren.
In welcher Form müssen Geschäftsunterlagen aufbewahrt werden?
Für die Aufbewahrung von Geschäftsunterlagen gelten folgende Formvorschriften:
- Jahresabschlüsse, Eröffnungsbilanzen und andere relevante Unterlagen wie Rechnungen, Handelsbriefe und Geschäftsbriefe dürfen elektronisch aufbewahrt werden, solange die Daten unverändert, lesbar und während der gesamten Aufbewahrungsfrist zugänglich bleiben. Es ist zulässig, Papierunterlagen zu scannen und anschließend gesichert und geordnet auf einem Speichermedium aufzubewahren. Nach dem Scannen können die Originalbelege in den meisten Fällen vernichtet werden, sofern keine gesetzlichen oder rechtlichen Gründe entgegenstehen. Es wird empfohlen, vor der Vernichtung von Originalbelegen gegebenenfalls Rücksprache mit einem Steuerberater oder einer zuständigen Behörde zu halten.
- Eine Ausnahme bilden Unterlagen, die für die Anwendung bestimmter Zollverfahren mit wirtschaftlicher Bedeutung erforderlich sind (z. B. aktive Veredelung). In solchen Fällen kann die Zollbehörde verlangen, dass die Unterlagen im Papieroriginal vorgelegt werden.
- Für den Vorsteuerabzug aus Eingangsrechnungen ist die Aufbewahrung der Papieroriginalrechnungen dagegen nicht zwingend erforderlich. Auch elektronisch aufbewahrte Rechnungen sind für den Vorsteuerabzug ausreichend, solange die Echtheit der Herkunft, die Unversehrtheit des Inhalts und die Lesbarkeit gewährleistet sind.
- Originär digitale Unterlagen, wie elektronische Rechnungen, müssen im digitalen Original aufbewahrt werden. Sie dürfen innerhalb der achtjährigen Aufbewahrungsfrist weder verändert noch gelöscht werden. Zudem muss ein Betriebsprüfer sie maschinell auswerten können. Ein Ausdruck auf Papier reicht hier also nicht aus.
- Alle relevanten Buchführungsunterlagen müssen so aufbewahrt werden, dass sie jederzeit verfügbar, unverzüglich lesbar gemacht und maschinell ausgewertet werden können.
- In jedem Fall muss die digitale Archivierung von gescannten oder originär elektronischen Dokumenten die Anforderungen der GoBD erfüllen.
Wie lässt sich trotz Aufbewahrungspflicht Ordnung im Archiv halten?
Aufgrund der Aufbewahrungspflichten für Unternehmen sammeln sich in der Buchhaltung Jahr für Jahr zahlreiche Belege an. Wer weiterhin papiergebunden und manuell archiviert, läuft Gefahr, den Überblick zu verlieren. Zum einen wird das Archiv irgendwann zu klein, zum anderen steigt die Zahl digitaler Dokumente kontinuierlich – Stichwort E-Rechnungspflicht.
Hinzu kommt, dass alle relevanten Dokumente nach den Vorgaben der GoBD im elektronischen Original und unveränderbar aufbewahrt werden müssen. Das beste Mittel, um diese Vorgaben effizient zu erfüllen und Ordnung im digitalen Archiv zu halten, ist ein Dokumentenmanagementsystem (DMS).
WEITERE ARTIKEL

Reform der Steuerklassen: Gesetzentwurf auf den Weg gebracht
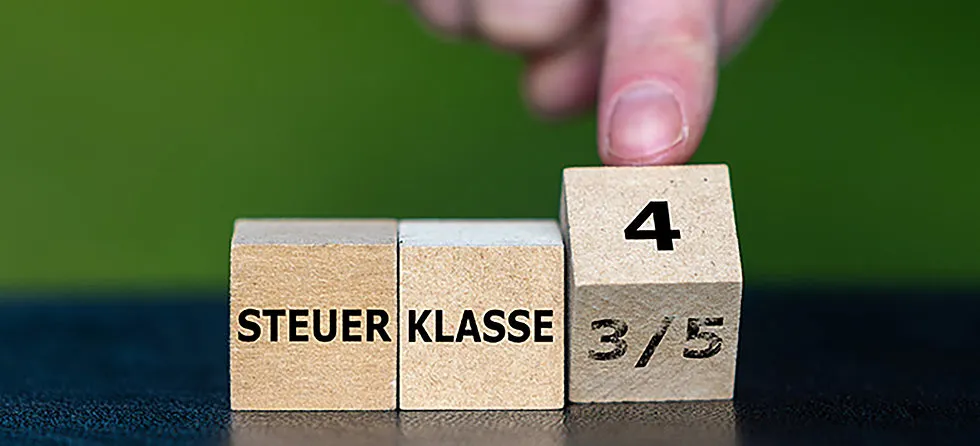
Am 24. Juli 2024 hat die Bundesregierung den Entwurf eines Steuerfortentwicklungsgesetzes (SteFeG) in das Gesetzgebungsverfahren eingebracht. Das Gesetz enthält umfangreiche Steuerreformen, darunter die Abschaffung der Steuerklassen 3 und 5. Dieser Beitrag fasst die wichtigsten Regelungen zusammen, die Auswirkungen auf die Personalarbeit haben.
Das „Gesetz zur Fortentwicklung des Steuerrechts und zur Anpassung des Einkommensteuertarifs“, kurz Steuerfortentwicklungsgesetz, wird erhebliche Auswirkungen auf Beschäftigte, Familien und die Lohnbuchhaltung haben. Im Mittelpunkt stehen die Reform der Steuerklassen sowie Anpassungen bei den steuerlichen Freibeträgen. Hier ein Überblick über die geplanten Änderungen.
Anhebung des steuerlichen Grundfreibetrags
Eine zentrale Maßnahme des Gesetzentwurfs ist die schrittweise Anhebung des Grundfreibetrags, um das Existenzminimum steuerfrei zu stellen. Bereits für das laufende Jahr 2024 soll der Grundfreibetrag um 180 Euro auf 11.784 Euro angehoben werden. Damit soll die verfassungsrechtlich gebotene Freistellung des Existenzminimums trotz anhaltender Inflation sicherstellen. In den Folgejahren soll der Grundfreibetrag weiter steigen: auf 12.084 Euro im Jahr 2025 und auf 12.336 Euro im Jahr 2026. Mit diesen Anpassungen soll eine Mehrbelastung der Steuerpflichtigen durch die so genannte „kalte Progression“, also die schleichende Steuererhöhung durch die Inflation, vermieden werden.
Erhöhung von Kinderfreibetrag und Kindergeld
Auch Familien profitieren von den neuen Regelungen. Der Kinderfreibetrag wird schrittweise angehoben: Im Jahr 2024 steigt er um 228 Euro auf 6.612 Euro, 2025 auf 6.672 Euro und 2026 auf 6.828 Euro.
Parallel dazu erhöht sich das Kindergeld: Ab Januar 2025 erhalten Familien für jedes Kind monatlich 255 Euro, was einer Erhöhung um fünf Euro entspricht. 2026 steigt das Kindergeld um weitere vier Euro auf dann 259 Euro pro Monat.
Reform der Steuerklassen
Die Reform der Steuerklassen betrifft vor allem Eheleute und eingetragene Lebenspartnerschaften. Ab dem 1. Januar 2030 soll das sogenannte Faktorverfahren in der Steuerklasse 4 die bisherigen Steuerklassen 3 und 5 ersetzen. Diese Reform zielt darauf ab, die Steuerlast gerechter zu verteilen und damit insbesondere Zweitverdiener, häufig Frauen, besser zu stellen.
Im bisherigen System führte die Kombination der Steuerklassen 3 und 5 in der monatlichen Betrachtung häufig zu Ungerechtigkeiten, da die Person mit der Steuerklasse 5 eine deutlich höhere Lohnsteuerbelastung hatte. Diese Ungleichverteilung wurde jedoch im Rahmen der gemeinsamen Einkommensteuererklärung – Stichwort Ehegattensplitting – ausgeglichen.
Im neuen System berechnet das Finanzamt für jedes Paar einen individuellen Faktor, der die Steuervorteile des Ehegattensplittings bereits beim monatlichen Lohnsteuerabzug berücksichtigt. Damit wird die Steuerlast schon bei der monatlichen Lohnabrechnung gleichmäßiger auf die Partnerinnen und Partner verteilt – und sie müssen sich nicht mehr mit hohen Nachzahlungen bei der jährlichen Steuererklärung herumschlagen oder auf hohe Rückzahlungen warten.
Das Ehegattensplitting bleibt also erhalten und wird direkt in die Berechnung des monatlichen Lohnsteuerabzugs integriert. Damit soll das Gerechtigkeitsempfinden von Zweitverdienerinnen und Zweitverdienern unterstützt und ein Anreiz zur Aufnahme einer Erwerbstätigkeit für bisher nicht erwerbstätige Eheleute geschaffen werden.
Weitere steuerliche Änderungen
Der Entwurf des Steuerfortentwicklungsgesetzes umfasst weitere Maßnahmen zur Entlastung der Unternehmen. Eine wichtige Neuerung ist die Anhebung der degressiven Abschreibung für bewegliche Wirtschaftsgüter, die Unternehmen zwischen 2025 und 2028 anschaffen. Ab diesem Zeitpunkt sollen sie das Zweieinhalbfache der linearen Abschreibung ansetzen können, maximal jedoch 25 Prozent. Diese Regelung soll insbesondere kleine und mittlere Unternehmen zu Investitionen anregen und ihre steuerliche Planungssicherheit verbessern.
Außerdem soll sich ab 2025 der „Bemessungsgrundlagenhöchstbetrag“ für die Forschungszulage auf zwölf Millionen Euro erhöhen. Dies soll die Innovationskraft und Wettbewerbsfähigkeit der Unternehmen durch zusätzliche steuerliche Anreize für Forschung und Entwicklung stärken.
Auswirkungen auf Personalabteilungen
Wenn die geplanten Änderungen durch das Steuerfortentwicklungsgesetz wie beschrieben umgesetzt werden, müssen die Personalabteilungen deutscher Unternehmen die Entgeltabrechnung anpassen. Sie müssen die neuen Freibeträge und Kindergelderhöhungen rückwirkend zum 1. Januar 2024 berücksichtigen und ab 2030 auf das neue Faktorverfahren umstellen. Diese Änderungen erfordern Anpassungen der Lohnsteuerabzugsverfahren sowie eine intensive Schulung der Personalverantwortlichen, um auf Rückfragen der Beschäftigten vorbereitet zu sein.
Fazit
Die Reformen des Steuerfortentwicklungsgesetzes zielen darauf ab, langfristig eine gerechtere Verteilung der Steuerlast zu erreichen, Familien stärker zu unterstützen und Unternehmen zu entlasten. Um diese neuen Regelungen reibungslos und effektiv umzusetzen, tragen auch die Personalabteilungen eine wesentliche Verantwortung. Sie müssen die neuen Vorgaben wie die Reform der Steuerklassen korrekt in die Entgeltabrechnung integrieren und sicherstellen, dass die Beschäftigten die Änderungen verstehen und von ihnen profitieren. Wie sich das Gesetzgebungsverfahren weiterentwickelt, bleibt abzuwarten.
Hitze am Arbeitsplatz: Maßnahmen für einen kühlen Kopf bei hohen Temperaturen
Brutale Sommerhitze kann einem die Arbeitslaune gehörig verderben. Wir betrachten arbeitsrechtliche Regelungen und geben Tipps für heiße Bürotage!
Wenn die Sommerhitze das Thermometer auf über 30 Grad im Schatten schraubt, wird es auch in Arbeitsstätten schnell ungemütlich. Als Arbeitnehmer ist man im Büro gewissen Umständen (technische Geräte mit Wärmeausstoß, Kollegen und Kolleginnen mit körperlicher Wärmeabgabe usw.) ausgesetzt, welche der Raumtemperatur keinen Gefallen tun. Abträglich für das Wohlbefinden wird es dann, wenn durch die Belastung die Leistungsfähigkeit des/der Einzelnen beeinträchtigt wird, indem man sich nur mehr schlecht als recht konzentrieren kann oder nicht ausreichend hydriert ist. Vorliegender Blogartikel befasst sich einerseits mit den Anforderungen aus dem Arbeitsschutzrecht an den Arbeitgeber. Gleichzeitig wollen wir aber ebenso praktische Empfehlungen vorlegen, die Beschäftigten in Arbeitsräumen Abhilfe in Form von Abkühlung verschaffen.
Ursachen für Belastungen durch Hitze im Arbeitsraum
Für die folgenreiche Hitze am Arbeitsplatz braucht man zumeist keine tiefgründige Ursachenforschung zu betreiben. Der ursächliche Hauptfaktor schlechthin sind sommerliche Temperaturen jenseits von 30 Grad Celsius, die während andauernder Hitzewellen den Kreislauf belasten. Aus persönlichen Gesprächen mit Bekannten oder Freunden erfährt man oft, dass in vielen Büros beim Thema Klimaanlage immer noch Fehlanzeige herrscht. Ohne ausreichende Kühlung können sich die Räumlichkeiten schnell zu einem Backofen der Extraklasse entwickeln.
Technische Gerätschaften wie Computer, Bildschirme, Drucker, Beamer usw. haben im Büro ebenfalls ihren Einfluss auf die kontinuierliche Erwärmung. Darüber hinaus können große Fensterflächen durch direkte Sonneneinstrahlung ihr eigenes Scherflein zur Hitzemisere beitragen. Letztlich ist es diese Kombination aus äußeren wie inneren Wärmequellen, welche die Arbeitsbedingungen für viele Arbeitnehmer eklatant verschärft. An dieser Schnittstelle erhalten die Bestimmungen des Arbeitsschutzes, mit welchen wir uns nunmehr befassen, ihr Gewicht.
Raumtemperaturen und Arbeitsrecht
In Deutschland existieren zwei wichtige Regelwerke, welche sich der Fürsorgepflicht des Arbeitgebers widmen: einerseits das Arbeitsschutzgesetz (ArbSchG) sowie andererseits die Arbeitsstättenverordnung (ArbStättV).
Arbeitsschutzgesetz
Gemäß § 3 ArbSchG muss der Arbeitgeber erforderliche Maßnahmen zum Arbeitsschutz initiieren und umsetzen. Genauso muss er regelmäßig deren Wirksamkeit überprüfen und auf veränderte Bedingungen schnellstmöglich reagieren. § 4 ArbSchG betont wiederum die Gestaltung der Arbeit, um physische als auch psychische Gefährdungen zu minimieren. Gefahren sollen an ihrer Quelle bekämpft und technische sowie arbeitswissenschaftliche Standards dabei immerzu berücksichtigt werden.
Arbeitsstättenverordnung
Die ArbStättV verfeinert diese Anforderungen zusätzlich. Wie man vom Namen her schließen kann, besonders in Bezug auf Arbeitsstätten selbst. Nach § 3a ArbStättV muss die Ausgestaltung von Arbeitsplätzen jedweder Risikominimierung Rechnung tragen. Der Anhang der Verordnung spezifiziert dann den Kontext der Raumtemperaturen. Arbeitsräume sowie gesonderte Räume wie Sanitär- und Pausenbereiche haben während der Nutzungsdauer eine gesundheitlich zuträgliche Temperatur aufzuweisen und vor übermäßiger Sonneneinstrahlung zu schützen.
ASR A3.5
Obendrauf gibt es noch die "Technischen Regeln für Arbeitsstätten (ASR)", herausgegeben vom Bundesministerium für Arbeit und Soziales. Arbeitsstättenregel A3.5 determiniert Mindest- und Höchsttemperaturen, in Relation zur Arbeitsschwere und Körperhaltung, um die Gesundheit der Beschäftigten zu gewährleisten. Besondere Aufmerksamkeit wird dabei baulichen Voraussetzungen zur Vermeidung von überbordender Insolation zuteil. Bestimmte Mindesttemperaturen werden in Pausen-, Bereitschafts- und Sanitärräumen vorgeschrieben, wie zum Beispiel mindestens 24°C in Wascheinheiten mit Duschen.
Bei Abweichungen von diesen Temperaturrichtlinien muss der Betrieb technische Anpassungen, organisatorische Änderungen oder individuelle Schutzmaßnahmen vornehmen. Bei extremen Außenlufttemperaturen über 26°C werden etwa Dimensionen wie Sonnenschutz oder flexible Arbeitszeiten relevant. Für Arbeitsbereiche mit klimatischen Sonderbedingungen wie hoher Luftfeuchtigkeit oder Wärmestrahlung interpretiert der Gesetzgeber noch strikter.
Tipps und Tricks zur Stabilisierung des Hitzegefühls
Nachfolgend geht es weniger um Fragen rund um Klimaanlagen, Schreibtischpositionierung, Verdunkelung etc., welche Arbeitgebern ausreichend Diskussionsstoff liefern, sondern um die Möglichkeiten des/der Einzelnen:
Angepasste Kleidung im Sommer
Empfehlenswert ist das Tragen leichter, atmungsaktiver Kleidung aus Naturmaterialien. Baumwolle, Leinen oder TENCEL fördern die Luftzirkulation und nehmen Feuchtigkeit gut auf. Damit lassen solche Stoffe die Haut atmen und verhindern durch die flotte Schweißverdunstung ein Überhitzen. Verzichten solltest Du hingegen auf synthetische Materialien. Diese stauen Wärme und regen zum als Verschwendung zu sehenden Schwitzen in Tropfenform an.
Flüssigkeitszufuhr
Bei hohen Temperaturen verliert der Körper durch Transpiration viel Flüssigkeit, die kontinuierlich ersetzt werden muss, um Dehydration nicht zu begünstigen. Du solltest während der Arbeitszeit regelmäßig Wasser trinken. Auch, wenn es von der individuellen körperlichen Belastung und den Umgebungsbedingungen abhängig ist, sollten es idealerweise mindestens zwei bis drei Liter pro Tag sein. Eine stets griffbereite Wasserflasche ist dabei ein hilfreiches Mittel zum Zweck. Zusätzlich ist zu beachten, dass stark koffeinhaltige oder zuckerhaltige Getränke den Flüssigkeitshaushalt negativ beeinflussen.
Entwärmungsphasen
Kurze, häufige Pausen geben der Abkühlung Vorschub und regulieren die Körpertemperatur. Während dieser Pausen solltest Du dich in kühleren Bereichen aufhalten. Ein Aufenthalt im Schatten oder in klimatisierten Räumen kann Wunder wirken. Denke nur an Pausenräume, die entsprechend mit Ventilatoren, kühlen Getränken und komfortablen Sitzgelegenheiten ausgestattet sind.
Angemessene Nahrung
Eine Currywurst zwischendurch mag nur auf den ersten Blick als gute Idee erscheinen. Schwere, fettige und warme Mahlzeiten können das Gefühl der Hitze potenzieren. Stattdessen solltest Du leichte und frische Mahlzeiten bevorzugen, die reich an Wasser und Nährstoffen sind. Lebensmittel wie Gurken, Wassermelonen oder Tomaten haben einen hohen Wassergehalt. Dadurch halten sie den Flüssigkeitshaushalt in Balance. Auch Joghurts und leichte Suppen sind vielversprechend.
Kühlende Gadgets
Mobile Ventilatoren, die per USB an den Computer angeschlossen werden, verschaffen eine direkte Abkühlung und sind ortsunabhängig verwendbar. Im Kühlfach lassen sich nicht nur Eiswürfel herstellen, sondern ebenso Kühlkissen oder -matten aufbewahren, die Du auf den Stuhl oder den Schreibtisch legen kannst, um eine angenehme Kühle zu verbreiten. Abseits davon erweisen sich Kühlwesten, die dem Prinzip der Verdunstungskälte folgen, als echte Bringer.
Kleine Erfrischungen
Schlussendlich zeichnen sich erfrischende Anwendungen wie beispielsweise Wassersprays durch eine unkomplizierte Vorteilhaftigkeit aus. Ein feiner Wassernebel aus genanntem Spray wird auf Gesicht und Nackengegend gesprüht, um die Hauttemperatur sofort zu senken. Diese Sprays sind handlich, wodurch das Verstauen in der Schreibtischschublade keine Schwierigkeiten mit sich führt.
Das Fazit: Das Klima der Arbeitsplätze muss stimmen
Der formgerechte Umgang mit erhitzten Arbeitsplätzen ergibt sich sowohl aus dem Bewusstsein für gesetzliche Vorgaben aufseiten des Arbeitgebers als auch aus der individuellen Perspektive. Arbeitgeber haben anhand von gewissen Grenzwerten im geltenden Arbeitsrecht für die Gesundheit ihrer Arbeitnehmer Sorge zu tragen. Das enthebt das Individuum jedoch nicht aus der Verantwortung für das eigene Wohlbefinden.
Selbsthilfe mit Maß kann der Gefährdung des Körpers (und damit auch der Psyche) Einhalt gebieten. Ob das nun die richtige Kleiderwahl ist oder Erholungspausen in kühle(re)n Räumen ist für sich gesehen nicht der alles entscheidende Hauptfaktor. Ein reflexives Verhältnis zur eigenen Leistungsfähigkeit unter Hitzebedingungen in Kombination mit dem Arbeitsschutz bietet in anstrengenden Sommermonaten den optimalen Mix.
Hitze am Arbeitsplatz FAQ
1. Wie heiß darf es am Arbeitsplatz sein?
Für Innenräume etablieren die Technischen Regeln für Arbeitsstätten (siehe ASR A3.5) drei Temperaturstufen. Beginnen tut das Ganze bei 26°C, welche dem Arbeitgeber Vorschriften zur Abkühlung auferlegen. Bei Temperaturen von über 30°C muss fokussiert nachgeholfen werden, indem etwa technische Wärmequellen aus dem Büro entfernt werden. Temperaturen, die 35°C übersteigen, gelten aufgrund ihrer Gesundheitsgefährdung als unzulässig für normale Bürotätigkeiten.
2. Gibt es ein Recht auf "Hitzefrei"?
Im eigentlichen Sinne nicht. Bei extremen Temperaturen von über 35 Grad Celsius sind zwar die betroffenen Räume nicht mehr zumutbar, was aber im Umkehrschluss nicht impliziert, dass das Unternehmen keine angemessenen Ersatzräume bereitstellen kann. Simpel den Arbeitsort zu verlassen ist also keine arbeitsrechtlich zulässige Vorgehensweise.
3. Welche persönlichen Maßnahmen sind beim Arbeiten zur Abkühlung ratsam?
Sinnvolle Methoden haben wir im vorliegenden Artikel besprochen. In der Kurzfassung des Erwähnten bewahren atmungsaktive Kleidung, regelmäßiges Trinken von Wasser, der Verzehr leichter Mahlzeiten sowie die Nutzung von Behelfsmitteln wie Kühlkissen oder portablen Ventilatoren einen kühlen Kopf.
Hinweisgeberschutzgesetz: Was Unternehmen nun beachten müssen
Seit dem 17. Dezember 2023 sind alle Unternehmen mit 50 oder mehr Beschäftigten verpflichtet, ein internes Hinweisgebersystem bereitzustellen. So schreibt es das Hinweisgeberschutzgesetz (HinSchG) vor, mit dem der deutsche Gesetzgeber die sogenannte Whistleblower-Richtlinie der EU umgesetzt hat. Das HinSchG soll Personen, die Fehlverhalten und Rechtsverstöße in Unternehmen und Institutionen melden, vor Repressalien schützen. Hier die wichtigsten Informationen im Überblick.
Das Hinweisgeberschutzgesetz stellt Arbeitgeber vor neue Herausforderungen. Viele Mittelständler fragen sich, welche organisatorischen Maßnahmen sie ergreifen müssen? Auf diese und weitere Fragen gibt der vorliegende Artikel Antworten.
Was regelt das Hinweisgeberschutzgesetz?
Whistleblower (deutsch: Hinweisgeber) mussten sich bislang Sorgen um ihre berufliche und private Zukunft machen. Sie wurden nicht selten stigmatisiert und benachteiligt. Ihre Berichte über Fehlverhalten und Rechtsverstöße blieben unbeachtet. Dabei tragen Hinweisgeber durch ihre Meldungen zum Schutz ihres Unternehmens und ihrer Kollegen bei. Wenn internen Verstößen nicht rechtzeitig nachgegangen wird, können sie irgendwann an die Öffentlichkeit gelangen – mit verheerenden Folgen für die Reputation betroffener Unternehmen.
Beweislastumkehr
Das Hinweisgeberschutzgesetz soll durch eine Beweislastumkehr verhindern, dass Hinweisgeber benachteiligt werden.
Angenommen, eine Person meldet einen Rechtsverstoß einer Vorgesetzten. Weiter angenommen, dieselbe Person bewirbt sich intern um eine andere Position und wird trotz ihrer Qualifikation abgelehnt. Nach dem neuen Gesetz obliegt es dem Unternehmen zu beweisen, dass die Ablehnung der internen Bewerbung keine Repressalie darstellt, beispielsweise keine „Vergeltung“ für das zuvor gemeldete Fehlverhalten der Vorgesetzten.
Meldestelle
Unternehmen ab 50 Beschäftigten müssen eine interne Meldestelle einrichten. Dort müssen Whistleblower die Möglichkeit haben, Hinweise mündlich, schriftlich oder auf Wunsch auch persönlich abzugeben.
Unternehmen dürfen die interne Meldestelle outsourcen, ähnlich wie den Datenschutzbeauftragten. Sie können Rechtsanwälte, Unternehmensberater oder Gewerkschaftsvertreter beauftragen, als Meldestelle zu fungieren. Viele Anwaltskanzleien bieten entsprechende Dienstleistungen an.
Das Bundesamt für Justiz hat zudem eine externe Meldestelle eingerichtet, und auch die Bundesländer können solche Meldestellen errichten, um Hinweisgebern eine weitere Möglichkeit zu geben. Diese können dann frei entscheiden, ob sie die interne Meldestelle ihres Unternehmens oder die externe Meldestelle nutzen möchten.
Anwendungsbereiche des HinSchG
Die Anwendungsbereiche des Hinweisgeberschutzgesetzes erstrecken sich auf EU-Recht und nationales Recht. Insbesondere sind das:
- Verstöße gegen Strafvorschriften nach deutschem Recht
- Bußgeldbewehrte Verstöße, das heißt Ordnungswidrigkeiten, „soweit die verletzte Vorschrift dem Schutz von Leben, Leib oder Gesundheit oder dem Schutz der Rechte von Beschäftigten oder ihrer Vertretungsorgane dient“. Also im Klartext: Verstöße gegen Arbeitsschutz, Gesundheitsschutz, Mindestlohn, Bedingungen für Leiharbeit usw.
- Verstöße gegen Rechtsnormen, die europäisches Recht umsetzen, zum Beispiel im Zusammenhang mit Geldwäsche, Vergaberecht, IT-Sicherheit und Datenschutz, Verbraucherschutz, Qualität von Lebensmitteln und Medikamenten, Umweltschutz und viele andere mehr.
Welche Unternehmen sind vom Hinweisgeberschutzgesetz betroffen?
Das HinSchG betrifft alle Unternehmen ab 50 Beschäftigten – und damit auch mittelständische Betriebe. Alle Unternehmen und Organisationen dieser Größenordnung müssen sichere interne Hinweisgebersysteme einführen und betreiben.
Welche Maßnahmen müssen die betroffenen Unternehmen ergreifen?
Alle Arbeitgeber mit 50 oder mehr Beschäftigten sind verpflichtet, eine interne Meldestelle einzurichten.
Mittelständische Unternehmen im Bereich von 50 bis 249 Mitarbeitern können sich gemeinsam zusammenschließen und beispielsweise eine spezialisierte Anwaltskanzlei oder Unternehmensberatung als Meldestelle beauftragen.
Alternativ besteht die Möglichkeit, die Meldestelle bei einem der beteiligten Unternehmen einzurichten und die Kosten zu teilen.
Großunternehmen haben die Option, eine zentrale Meldestelle für den gesamten Konzern einzurichten.
Zusätzlich dazu müssen Unternehmen eine Richtlinie veröffentlichen und kommunizieren, in der klar festgelegt wird, wie sie mit Meldungen von Whistleblowern umgehen. Es ist wichtig, dass die Mitarbeiter darüber informiert sind, welche Verfahren eingeleitet werden und an wen sie sich wenden können.
Sofern das Unternehmen einen Betriebsrat hat, ist dieser in die Gestaltung des Hinweisgebersystems einzubeziehen. Es ist also mit der Arbeitnehmervertretung einvernehmlich zu regeln, wie der Hinweisgeberschutz im Betrieb ausgestaltet wird, und darüber eine Betriebsvereinbarung zu schließen.
Welche Anforderungen muss eine interne Meldestelle erfüllen?
Unternehmen müssen internen Hinweisgebern die Möglichkeit bieten, Verstöße mündlich, schriftlich oder persönlich zu melden. Dabei muss die Anonymität des Hinweisgebers gewahrt bleiben und auch der Datenschutz nach DSGVO ist unbedingt einzuhalten. Die Identität des Whistleblowers und dessen Meldung dürfen nur den mit der Durchführung der Meldestelle betrauten Personen bekannt sein.
Nur in Ausnahmefällen, das heißt auf Verlangen der Strafverfolgungsbehörden, darf der Name des Hinweisgebers genannt werden.
Die Verantwortlichen für die interne Meldestelle müssen unabhängig agieren. Das bedeutet nicht zwangsläufig, dass es sich um externe Kräfte handeln muss; sie können auch intern im Unternehmen beschäftigt sein. Dennoch dürfen keinerlei Interessenskonflikte vorliegen. Zudem ist es erforderlich, dass sie über die notwendige Fachkunde verfügen, sei es durch Schulungen oder aufgrund ihrer Qualifikation als Juristen.
Über welche Kanäle können Beschäftigte Meldungen abgeben?
Nach dem HinSchG müssen Unternehmen Meldungen von Hinweisgebern vertraulich entgegennehmen. Das kann im Gespräch oder in Textform geschehen, aber nicht per betriebsinterner E-Mail-Adresse oder Telefonnummer. Warum? Weil dann Dritte, namentlich die IT-Mitarbeiter des Unternehmens, auf die Informationen zugreifen könnten und die Anonymität und Vertraulichkeit nicht mehr gewährleistet wäre. Damit existieren drei Möglichkeiten, Hinweise entgegenzunehmen:
- Ein Mitarbeiter der Meldestelle trifft den Hinweisgeber zu einem persönlichen Gespräch.
- Das Unternehmen richtet eine für Anrufer kostenlose externe Telefonnummer ein, die nicht die Telefonnummer des Anrufenden registriert. Am anderen Ende der Leitung sitzt ein Mitarbeiter der Meldestelle. Vorsicht: Eine Voicebox erfüllt nicht die Anforderungen des Hinweisgeberschutzgesetzes.
- Das Unternehmen richtet ein IT-gestütztes Hinweisgebersystem ein, das die Maßgaben des HinSchG erfüllt. Sie müssen hier nichts Eigenes entwickeln, es existieren bereits Angebote mit entsprechender Standardsoftware.
Wie müssen Unternehmen mit internen Meldungen umgehen?
Die Meldestelle bearbeitet interne Meldungen über Verstöße in vier Schritten:
- Eingangsbestätigung: Wenn ein Hinweis bei der internen Meldestelle eingeht, muss diese dem Hinweisgeber innerhalb von sieben Tagen den Erhalt bestätigen.
- Prüfung. Bevor einem Hinweis überhaupt nachgegangen wird, muss die Meldestelle zunächst prüfen, ob der Verstoß in den Zuständigkeitsbereich des HinSchG fällt. Eventuell muss sie weitere Erläuterungen vom Hinweisgeber einholen. Wenn die Meldung stichhaltig ist, wird die Meldestelle Maßnahmen einleiten.
- Bearbeitung und Rückmeldung: Innerhalb von drei Monaten nach Eingang der Meldung muss die Meldestelle den Hinweisgeber darüber informieren, was sie getan hat, um den betreffenden Missstand abzustellen. Sie könnte zum Beispiel interne Compliance-Untersuchungen einleiten oder sogar eine Meldung an die Strafverfolgungsbehörde abgeben.
- Dokumentation: Die Hinweise an die Meldestelle und die daraus resultierenden Maßnahmen müssen dokumentiert werden. Diese Dokumentation unterliegt strenger Vertraulichkeit und wird zwei Jahre nach Abschluss des Verfahrens gelöscht.
Welche Strafe droht bei einem Verstoß gegen das Hinweisgeberschutzgesetz?
Verstöße gegen das HinSchG können als Ordnungswidrigkeiten mit einer Geldbuße belegt werden. Der unten vorgestellte Bußgeldrahmen gilt für die Unternehmensverantwortlichen.
In bestimmten Fällen kann sich dieser Rahmen für das Unternehmen selbst, bzw. die juristische Person oder Personengesellschaft, gemäß Ordnungswidrigkeitengesetz § 30 Abs. 2 Satz 3 auf bis zu 500.000 Euro verzehnfachen, warnt die IHK Stuttgart.
Höhe der Bußgelder
Folgende Bußgelder sieht das HinSchG bei Verstößen vor:
Repressalie, Beweislastumkehr und Schadenersatz
Die Enthüllung der Identität eines Hinweisgebers kann bereits dann als Repressalie betrachtet werden, wenn er beispielsweise bei Beförderungen übergangen wird oder sein befristeter Arbeitsvertrag nicht verlängert wird. In einem solchen Fall ist es Aufgabe des Arbeitgebers nachzuweisen, dass diese Entscheidungen nicht auf die gemachte Meldung zurückzuführen sind. Andernfalls drohen Schadensersatzansprüche des Whistleblowers sowie Bußgelder. In der Praxis enden derartige rechtliche Auseinandersetzungen oft mit einem Vergleich, bei dem das Unternehmen stets zahlungspflichtig ist.