{{checklist}}
Wie gefährdet sind Unternehmen in Deutschland?
Fast jedes Unternehmen in Deutschland ist betroffen, und der Schaden ist enorm. Der Digitalverband Bitkom hat mehr als 1.000 Unternehmen ab zehn Beschäftigten und einer Million Euro Jahresumsatz befragt; die repräsentative Studie stellte er Ende August 2026 gemeinsam mit dem Bundesamt für Verfassungsschutz vor (Bitkom, Presseinformation vom 26.08.2026). 96 Prozent der Befragten waren von Datendiebstahl, Industriespionage oder Sabotage betroffen oder vermuten es. Die Zahl umfasst digitale wie analoge Angriffe, vom Ausspähen der E-Mails bis zum gestohlenen Laptop.
Den Schaden beziffert Bitkom auf bis zu 270 Milliarden Euro. Drei Viertel dieser Summe, bis zu rund 206 Milliarden Euro, entfallen auf Cyberangriffe. Vor fünf Jahren lag dieser Anteil noch bei 59 Prozent.
Immer mehr Unternehmen wissen nicht genau, ob jemand in ihren Systemen war. Nur 67 Prozent konnten einen erfolgreichen Angriff mit Sicherheit feststellen, ein Jahr zuvor waren es 87 Prozent. Trotzdem sehen nur noch 45 Prozent ihre Existenz durch einen Angriff bedroht, nach 59 Prozent im Vorjahr. Bitkom-Präsident Ralf Wintergerst spricht von einer „etwas trügerischen Sicherheit“ und vermutet einen Gewöhnungseffekt.
Warum Angriffe zum Schaden werden
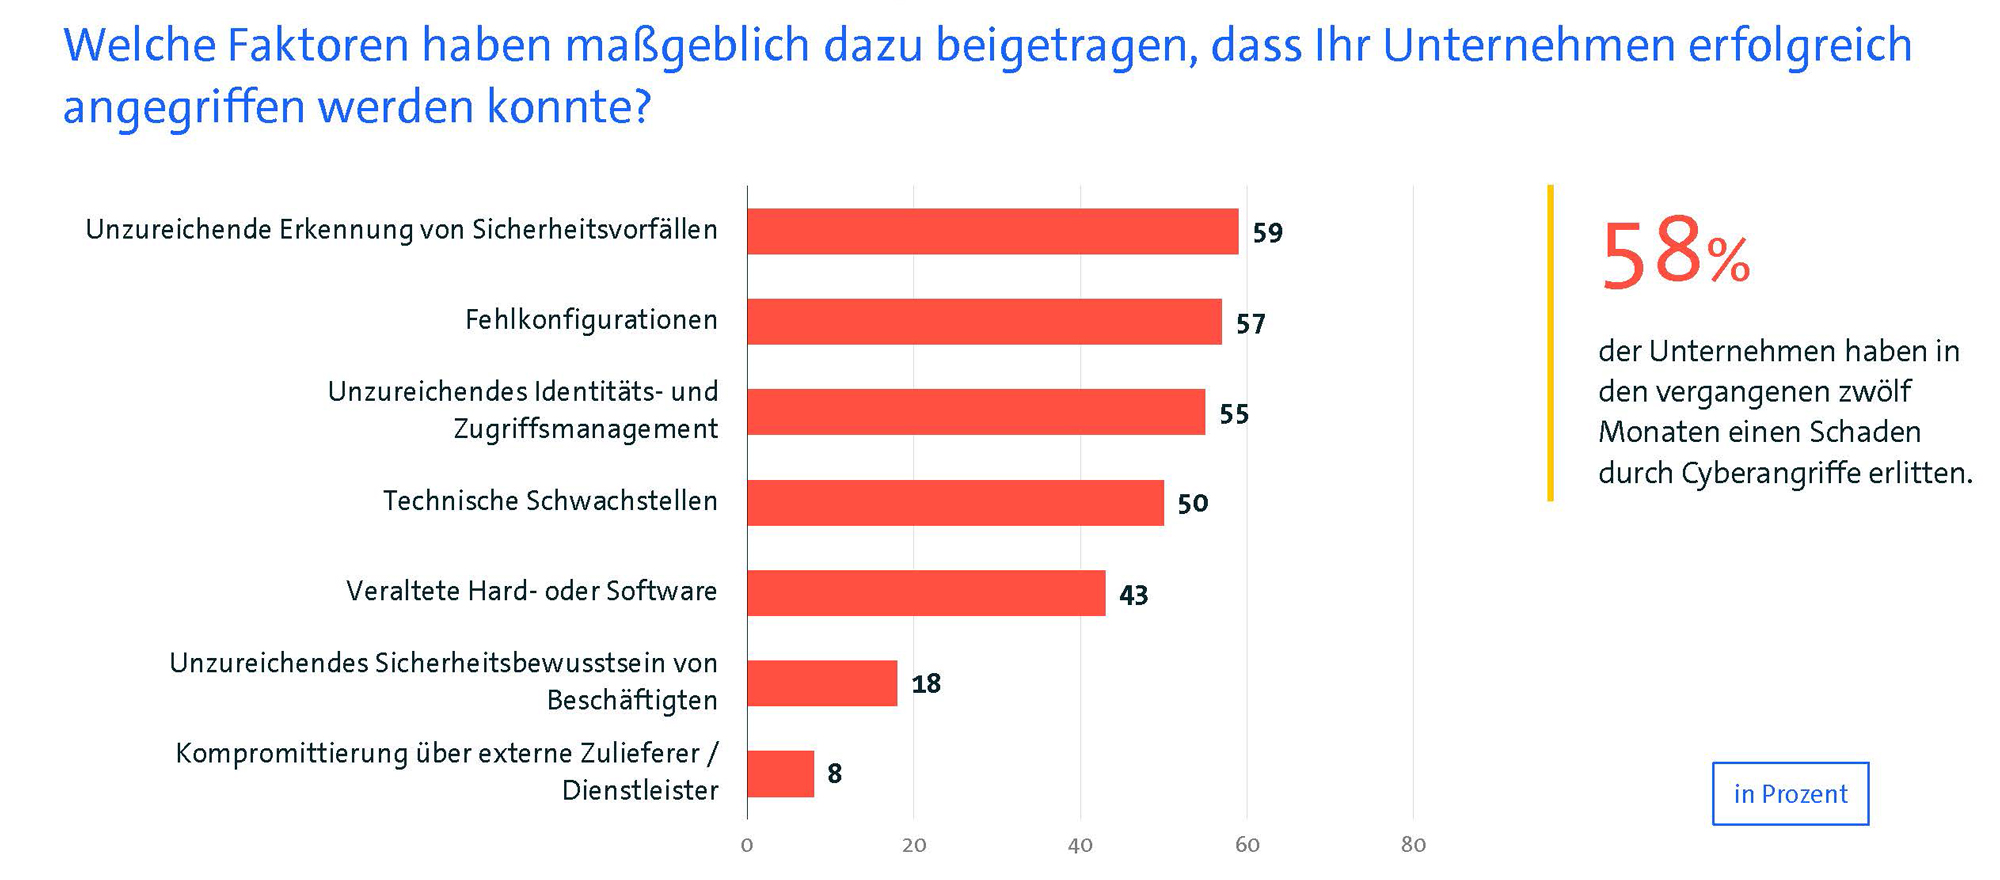
58 Prozent der Unternehmen haben in den zwölf Monaten vor der Befragung einen Schaden durch Cyberangriffe erlitten. Bitkom hat sie gefragt, warum aus dem Angriff ein Schaden wurde. Zu den Hauptursachen zählen demnach die unzureichende Erkennung von Sicherheitsvorfällen (59 Prozent), falsch konfigurierte IT-Systeme (57 Prozent), technische Schwachstellen (50 Prozent) und veraltete Hardware oder Software (43 Prozent).
Diese Ursachenliste wirft die Frage auf, ob nicht gerade Mittelständler ohne spezialisierte IT-Sicherheitsabteilung mit einer Cloud-Lösung sicherer fahren.
Im Vergleich: Server im Haus oder Software aus der Cloud?
Wie sicher eine Lösung ist, hängt vor allem davon ab, wie gut sie betrieben wird. Aussagekräftig ist deshalb nur der Vergleich zweier gut betriebener Lösungen.
Seriöse Cloud-Anbieter erreichen in aller Regel ein höheres Sicherheitsniveau als ein Mittelständler mit eigenem Server. Das liegt an ihrer Größe: Sie verteilen die Kosten für Fachleute und Überwachung auf viele Kunden. Sicherheitsmaßnahmen jeder Art werden günstiger, je größer der Maßstab ist, schreibt die EU-Agentur für Cybersicherheit ENISA. Steht ein Dienst unter Beschuss, kann ein großer Anbieter seine Abwehr rasch hochfahren, etwa bei Überlastungsangriffen (DDoS), die einen Dienst mit massenhaften Anfragen lahmlegen sollen (ENISA, Cloud Computing Risk Assessment). Im Eigenbetrieb trägt ein Mittelständler diesen Aufwand allein.
Auch das BSI (Bundesamt für Sicherheit in der Informationstechnik) sieht im Cloud Computing "hinsichtlich Funktionalität, Sicherheit und Resilienz viele Chancen“ (BSI, Cloud-Strategie).
Ganz ohne Risiko ist allerdings auch die Cloud nicht. Große Plattformen sind attraktive Angriffsziele, und weil viele Kunden dieselbe Infrastruktur nutzen, trifft eine Störung viele von ihnen zugleich. Ob ein Anbieter diese Risiken im Griff hat, können Sie prüfen. Drei Kriterien helfen dabei.
Woran Sie einen vertrauenswürdigen Cloud-Anbieter erkennen
- Prüfbarkeit: Ein seriöser Anbieter belegt seine Sicherheit durch unabhängige Prüfungen. Das BSI rät, darauf zu achten, dass Zertifikate durch regelmäßige Prüfungen erneuert werden und das gesamte Angebot abdecken (BSI, Cloud: Risiken und Sicherheitstipps). Mit dem Prüfkatalog C5 (Cloud Computing Compliance Criteria Catalogue) hat das BSI einen eigenen Standard geschaffen, nach dem Wirtschaftsprüfer Cloud-Anbieter testieren.
- Klar verteilte Verantwortung: Fachleute sprechen vom Modell der geteilten Verantwortung (englisch „Shared Responsibility“). Demzufolge schützt der Anbieter das Rechenzentrum, die Infrastruktur und die Software, während das Unternehmen für die Zugänge, Rechte und den Umgang mit den eigenen Daten verantwortlich ist. Diese Aufgabenverteilung muss schriftlich festgehalten werden. Für den Datenschutz bleibt Ihr Unternehmen ohnehin verantwortlich, denn der Anbieter verarbeitet personenbezogene Daten nur in Ihrem Auftrag.
- Ausstiegsmöglichkeit: Ein Anbieter kann übernommen werden, insolvent gehen oder seinen Firmensitz verlegen. In diesem Fall müssen Sie Ihre Daten vollständig mitnehmen können. Seit September 2025 verpflichtet die EU-Datenverordnung (Data Act) Cloud-Anbieter, einen solchen Wechsel zu ermöglichen. Ab dem 12. Januar 2027 dürfen sie dafür keine Gebühren mehr verlangen (Bundesnetzagentur, Data Act).
Wo die Cloud nicht hilft
Gegen Fehler im eigenen Unternehmen hilft selbst das beste Rechenzentrum wenig. In der Bitkom-Studie nennen 55 Prozent der durch Cyberangriffe geschädigten Unternehmen ein unzureichendes Identitäts- und Zugriffsmanagement als Ursache, also lückenhafte Regeln dafür, wer sich mit welchen Rechten anmelden darf. Angriffe auf Passwörter richteten bei 18 Prozent der Unternehmen Schaden an, Phishing (gefälschte E-Mails, die Zugangsdaten abgreifen sollen) bei 16 Prozent. Beide Angriffsarten zielen auf Zugänge ab, die das Unternehmen selbst verwaltet.
In HR- und Lohnsoftware wiegen solche Lücken besonders schwer, denn dort sind Gehälter, Bankverbindungen, Krankheitszeiten und die Konfession der Beschäftigten gespeichert. Einige Beispiele: Eine Mitarbeiterin der Lohnbuchhaltung verlässt das Unternehmen, ihr Zugang bleibt jedoch aktiv. Eine Aushilfe im Personalbereich sieht sämtliche Gehälter, obwohl sie nur Urlaubsanträge pflegen soll. Die Geschäftsführung meldet sich ohne zweiten Faktor an, weil das bequemer ist. Und niemand ist dafür zuständig, die vergebenen Rechte regelmäßig zu prüfen.
All das liegt außerhalb der Reichweite des Anbieters. Er kann aber Werkzeuge bereitstellen, wie etwa die Multi-Faktor-Authentifizierung (Anmeldung mit Passwort und zusätzlichem Code oder Gerät), Vorlagen für Rollen oder Berichte über lange ungenutzte Konten. Den zweiten Faktor kann er sogar für alle Konten verpflichtend machen. Wer welche Rechte bekommt, wann ein Zugang endet und wer das kontrolliert, entscheidet Ihr Unternehmen.
Vorschau
Mit diesem Beitrag startet unsere sechsteilige Reihe zur Sicherheit von Cloud-Software im Mittelstand. Die Reihe geht der zentralen Frage nach: Unter welchen Bedingungen können Sie einem Cloud-Anbieter Ihre Daten anvertrauen? Die folgenden Beiträge zeigen,
- welche Sicherheitsaufgaben bei SaaS-Lösungen in Ihrem Unternehmen bleiben,
- wie Sie einen Cloud-Anbieter prüfen - von Zertifikaten bis zum Datenstandort,
- welche Rechte Ihnen die EU-Datenverordnung (Data Act) beim Anbieterwechsel gibt,
- wie Sie Zugänge mit einem Berechtigungskonzept und Multi-Faktor-Authentifizierung schützen,
- wie Sie sich mit einem Notfallplan auf einen Cyberangriff vorbereiten.
Das Wichtigste auf einen Blick
- 96 Prozent der Unternehmen in Deutschland waren laut der Bitkom-Studie „Wirtschaftsschutz 2026“ in den zwölf Monaten vor der Befragung von Datendiebstahl, Industriespionage oder Sabotage betroffen oder vermuten es. 76 Prozent des Gesamtschadens gehen auf Cyberangriffe zurück.
- Schäden entstehen am häufigsten durch mangelnde Angriffserkennung, falsch eingestellte Systeme und lückenhafte Zugriffsrechte, aber auch durch technische Schwachstellen und veraltete Hardware oder Software.
- Eine Cloud-Infrastruktur kann für Unternehmen sicherer als der eigene Server sein, sofern der Anbieter vertrauenswürdig ist. Ob ein Angebot seriös ist, lässt sich insbesondere an drei Kriterien festmachen: Prüfbarkeit, klar verteilte Verantwortung und die Möglichkeit zum Ausstieg.